家族用のパソコンで、普通の利用者には管理者だけの設定を変えられません。ところがOSの弱点を使うと、その境界を越えられることがあります。OpenAIは11月4日、Linuxでそのような問題を検証し、修正案を作る研究結果を公表しました。
2,308件の候補から、権限を奪える948件を検証
対象はOSの中心部であるLinuxカーネルです。研究チームは隔離した環境を使い、2,308件の候補から1,724件の弱点を再現。うち管理者権限を奪える問題は、重複する種類を整理して948件と報告しました。
言い換えると、すでに端末で普通の利用者として動ける人やプログラムが、管理者にしかできない操作を行う問題です。今回の948件は、ネットから誰でもそのまま侵入できる件数とは意味が違います。
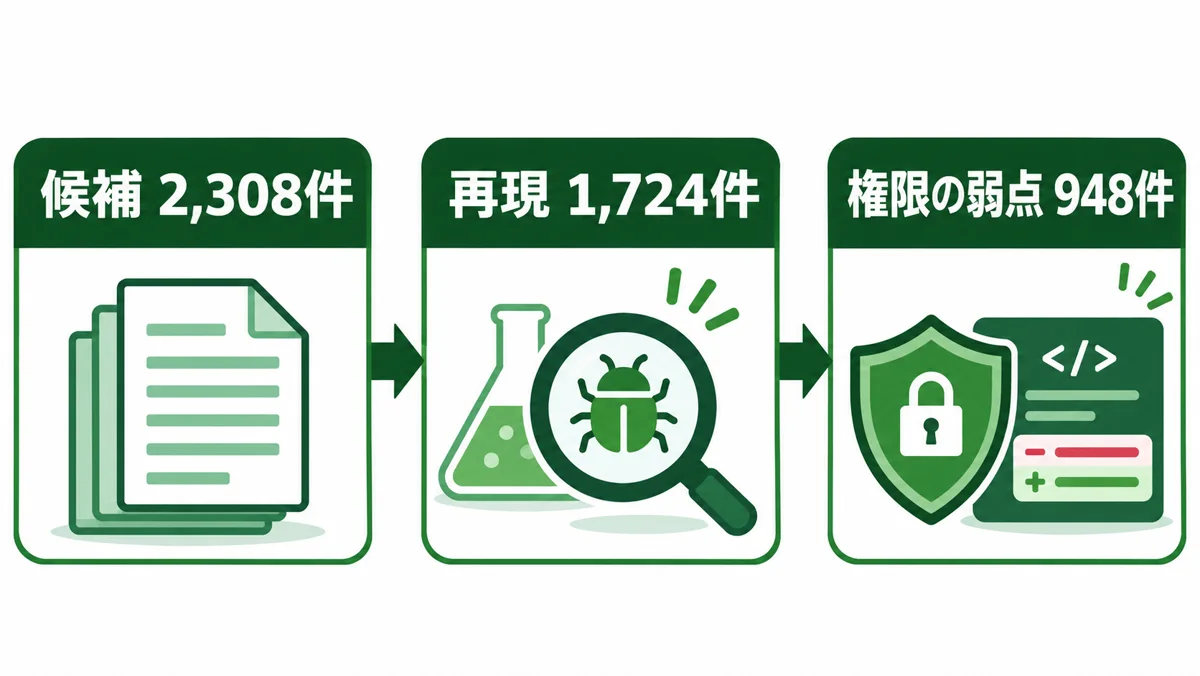
948件は研究で検証。
修正の配布は別工程。
修正案ができてから、手元の更新が届くまで
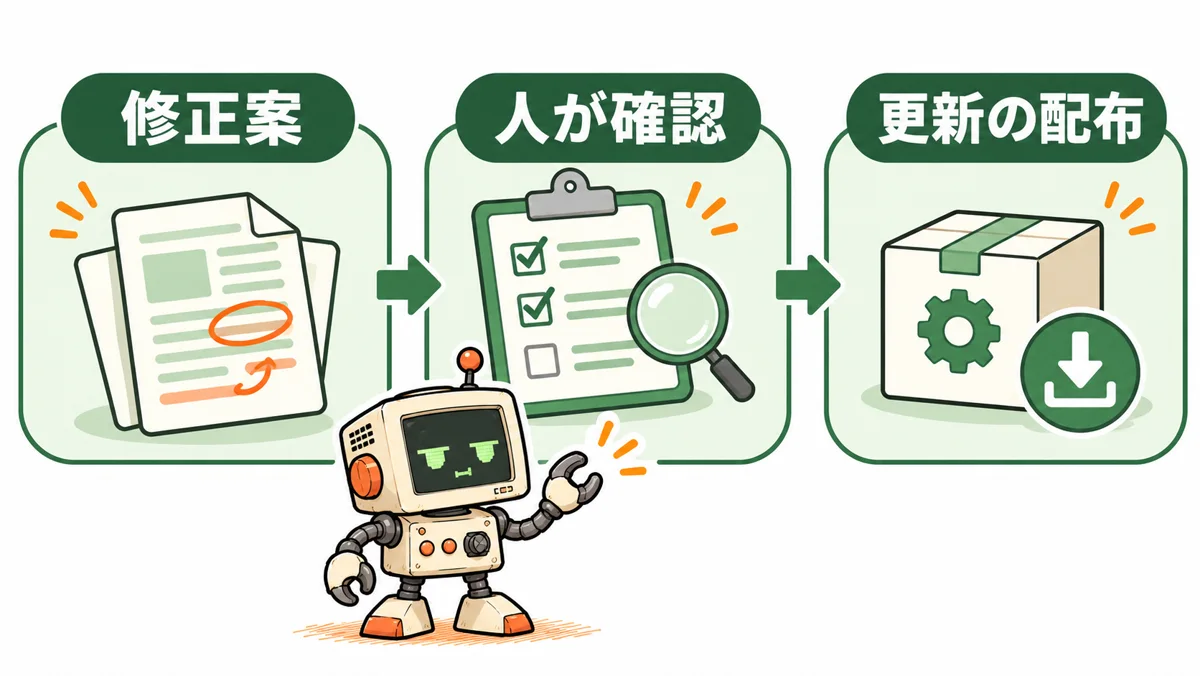
AIは弱点を見つけて修正案も作ります。研究者が内容を読み、Linuxの開発を担当する人へ届けます。実際の利用者に届くには、修正が採用され、使っているOSや機器向けの更新として配布される必要があります。
自宅のLinux PCならOSの更新情報、NASならメーカーの案内が、自分の機種を確認する入口です。見出しの件数から手元の製品の影響は判断できません。
予想と感想:AIの報告を受け取る側の力も問われる
OpenAIが公表した、この実験1回のAPI費用は約121万ドル。大規模な調査の数字で、家庭でAIを使えば同じ検査ができるという話ではありません。
机上で怪しい箇所を列挙するだけでなく、再現して修正案まで渡す発想は前進です。今後は、似た報告をまとめ、まだ直っていない問題を見分け、開発者の確認が追いつくようにする仕組みも重要になりそうです。
ポイント
良い点
- 再現して確認:AIの指摘を隔離環境で確かめてから扱います。
- 修正案まで用意:開発担当者が問題と対処案を一緒に検討できます。
- 費用を公開:調査規模と運用にかかる費用を見比べられます。
悪い点
- 修正案は人の確認が必要:採用前に互換性や副作用を確かめる必要があります。
- 大きな費用:同規模の検証をどの組織でも行えるわけではありません。
- 対象製品は別途確認:結果の件数だけでは手元のPCやNASの影響は分かりません。
まとめ
OpenAIはLinuxの研究で、管理者権限を奪える948件を検証して修正案を用意しました。AIで調べる範囲が広がる一方、開発者による確認と、利用者に更新を届ける工程が残ります。
ネット上の声
2026年11月5日確認。公開投稿やメディアの論評を個別に読んで、日本語で要約しました。
- 弱点の多さに驚く。カーネルの規模や複雑さが、弱点の多さにつながっているのか疑問を投げかけています。(Hacker News:Plasmoid氏)
- 設計から直せないか。似た弱点を1件ずつ直すより、同じ種類の問題が起こりにくい設計を考えるべきではないかと問いかけています。(Hacker News:vjerancrnjak氏)
- 実際の対応にも目を向けたい。Linuxの開発担当者が問題を議論し、修正を進めている点に目を向けています。(Hacker News:danielsamuels氏)
- 他のOSも同じ方法で比べたい。OpenBSDを支持しつつ、Linuxと同じ条件で試した数字を見たいと述べています。(Hacker News:wormius氏)
- 自動化で信頼性が上がることに期待。弱点の発見と修正案の作成が進めば、より信頼できるソフトウェアにつながると期待しています。(Hacker News:tantalor氏)
- 同じ予算を用意できる団体は限られる。約120万ドル規模の調査を、小規模なオープンソース団体でも利用できるとしたら、という論点を挙げています。(Hacker News:zahlman氏)
- 研究者以外にも検討の材料がほしい。新しい攻撃手法の詳しい説明を、広いセキュリティコミュニティで評価できる形で読みたいと述べています。(Hacker News:evan_a_a氏)
- 研究費を報奨金と比較。1件あたりの調査費を、弱点を報告したときに支払われる報奨金と比べ、費用を評価しています。比較する制度と実験は条件が異なります。(X:Ray氏)
948件という数字にはびっくりしたにゃ。
家で使ってるNASはUbuntuだから関係があるのかにゃ?
AIが弱点を見つける速さと同じくらい、開発者が修正を確かめて、手元まで届けるところにも注目したいにゃ。
発表:2026年11月4日(原典の日付)。 情報確認日:2026年11月5日。
コメント